KYC Studio, schemagesteuerte Abläufe
Eine konfigurationsgesteuerte UI-Plattform mit Git-basierter Config-as-Code, sodass Compliance-Änderungen in Stunden live gehen, ohne Frontend-Deployment.
- Rolle
- Senior Frontend Engineer
- Zeitraum
- 2025–heute
- Stack
- TypeScript · jsonform · Mini Program · Git · CI/CD · Schema validation
Das Problem
Prüfabläufe für über 100 Länder bedeuteten duplizierten Code und ein Engineering-Ticket, sobald Compliance oder Produkt eine regionale Regel ändern wollte.
Der Ansatz
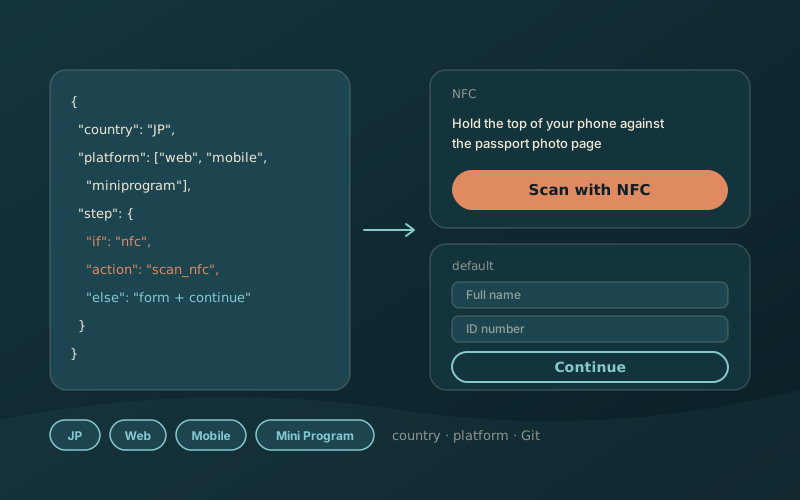
- Formulare aus dem Schema rendern. Die UI liest JSON- oder YAML-Konfiguration über jsonform: Das Schema erzeugt Felder und Validierungsregeln. Eigene Aktionen, etwa das Starten der nativen NFC-Bridge oder einer Liveness-Prüfung, bleiben im Code.
- Ein Schritt, verschiedene Ergebnisse. Die Konfiguration bestimmt, was ein Schritt je Land und Plattform (Web, mobil oder Mini Program) tut. Wo NFC unterstützt wird, zeigt der Schritt Scan-Hinweise und einen Button „Mit NFC scannen“, sonst die normalen Formularfelder und einen Button „Weiter“. Produkt und Compliance ändern das in der Konfiguration, nicht im Code.
- Config as Code. Compliance- und Produktverantwortliche reichen Änderungen über Git ein. Jede Änderung öffnet automatisch einen Pull Request und durchläuft CI mit strenger, durch TypeScript-Typen gestützter Schemavalidierung, sodass fehlerhafte Konfiguration vor der Produktion scheitert.
Zwei Entscheidungen, die eine Erklärung verdienen
jsonform fürs Rendern, Code für Aktionen. Eine vollständig servergesteuerte UI, die beliebige vom Server gesendete Logik ausführt, lädt zu Remote-Code-Execution und Performance-Problemen ein. Datengetriebenes Rendern mit Aktionen, die an vorkompilierte Handler gebunden sind, bewahrt die Flexibilität ohne dieses Risiko.
Git statt eines Admin-Formulars. Bequeme Änderungen ohne Kontrolle zerbrechen Produktionsabläufe. Pull Requests, Typprüfungen und CI machen jede Änderung nachvollziehbar, geprüft und leicht rückgängig zu machen.
Das Ergebnis
Konfigurations-Releases hängen nicht mehr von Frontend-Deployments ab, also schrumpften Compliance-Updates für mehrere Märkte von Wochen auf Stunden, und die regionale Code-Duplizierung wuchs nicht weiter.